本地大模型解除限制合法吗?无审查模型的合规与法律风险:个人、分发者与企业的边界
“本地大模型解除限制”这类搜索,背后其实是三个不同的问题:自己在电脑上用,合不合法?把改过的模型发给别人,要承担什么责任?公司拿它做产品或内部工具,边界在哪里?这篇文章只讲规则与风险,不讲任何绕过安全限制的操作方法,也不提供任何可用于突破限制的提示词或步骤。内容依据法规与许可证原文整理,读取日期 2026-11-04,不构成法律意见,具体情形请咨询律师。技术上“解除限制”指什么,可以先看拒绝方向消融原理;相关新闻的核查见DeepSeek V4.1 Flash 去审查版传闻。
要点速览(更新于 2026-11-04)
- 合法与否取决于“谁、做什么、对谁”:个人本机自用、公开分发模型、对公众或企业提供服务,三种角色适用的规则差别很大。
中国《生成式人工智能服务管理暂行办法》适用于向境内公众提供服务;企业、科研机构等未向境内公众提供服务的研发与应用,不适用该办法,但这不等于不受其他法律约束。
《人工智能生成合成内容标识办法》自 2025-09-01 施行,禁止恶意删除、篡改、伪造、隐匿标识,也不得为他人提供这类工具或服务。
欧盟通用模型义务自 2025-08-02 起适用;下游修改者只有在修改带来“通用性、能力或系统性风险的显著变化”时才成为提供者,算力阈值只是指示性标准。
模型许可证常把“可接受使用政策”并入协议,改过的模型再分发时,这些义务通常跟着走。
本地大模型解除限制:先分清三种角色
同一个“无审查模型”,不同人拿着用,责任完全不同。
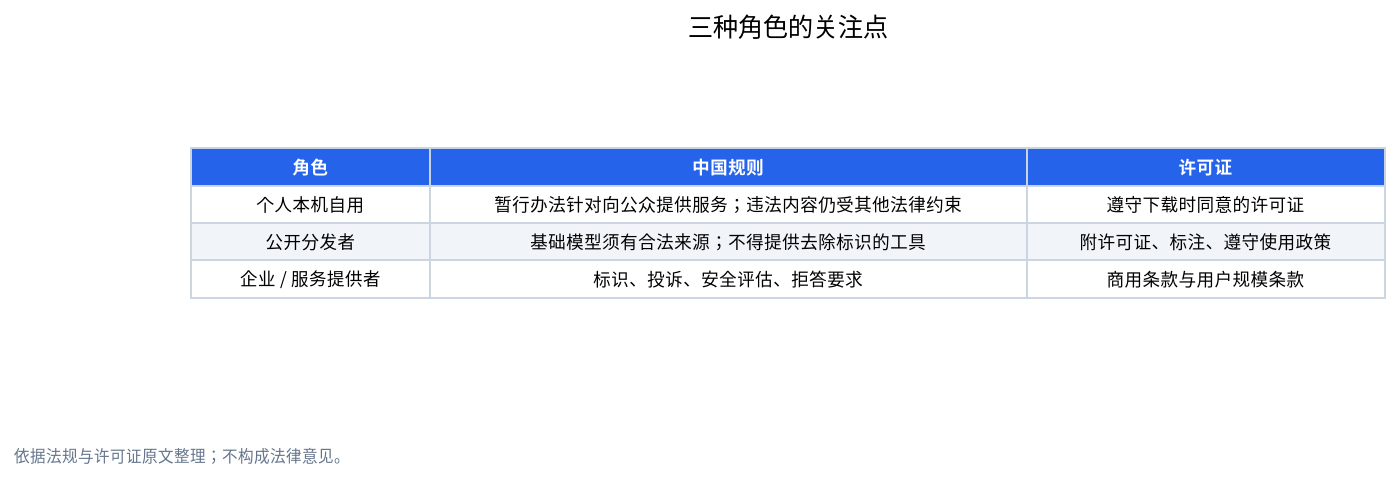
| 角色 | 典型做法 | 中国规则的关注点 | 欧盟规则的关注点 | 许可证关注点 |
|---|---|---|---|---|
| 个人本机自用 | 在自己电脑上运行,不对外提供 | 暂行办法针对“向境内公众提供服务”;但违法内容的生成与传播仍受其他法律约束 | 义务针对向市场提供模型的“提供者”;纯自用是否适用,我们没有查到明确说明,请咨询律师 | 遵守下载时同意的许可证与使用政策 |
| 公开分发者 | 在社区发布改过的权重或工具 | 若形成对公众的服务或工具,可能触及标识办法等规定;基础模型应有合法来源 | 修改显著时可能成为提供者;开源豁免有条件 | 再分发需附许可证、标注、遵守使用政策 |
| 企业或服务提供者 | 做产品、接口或对外服务 | 暂行办法的提供者义务、标识、投诉、安全评估等 | 产品若落入 AI 法案的其他类别(如高风险系统、透明度义务)另有义务,本文不展开 | 商用条款、用户规模条款 |
三种角色的共同点是:生成或传播法律禁止的内容,无论用什么工具、模型是否“有审查”,都不因此免责。模型有没有拒答机制,不决定行为是否合法。
中国:几条值得知道的规则
《生成式人工智能服务管理暂行办法》(2023-08-15 起施行)第二条规定,适用于利用生成式人工智能技术向中华人民共和国境内公众提供生成文本、图片、音频、视频等内容的服务;行业组织、企业、教育和科研机构等研发、应用该技术,未向境内公众提供服务的,不适用该办法。第四条要求提供和使用该服务遵守法律法规,并列出不得生成的内容类别。第七条要求提供者使用具有合法来源的数据和基础模型。第十四条要求提供者发现违法内容时采取停止生成、整改并报告等措施。
《人工智能生成合成内容标识办法》(国信办通字〔2025〕2 号,2025-09-01 起施行)要求相关服务提供者添加显式与隐式标识,并在第十条规定:任何组织和个人不得恶意删除、篡改、伪造、隐匿标识,不得为他人实施此类行为提供工具或服务。如果有人打包一个专门用来去掉标识的微调模型或脚本并公开提供,这一条是首先要看的。
GB/T 45654—2025《网络安全技术 生成式人工智能服务安全基本要求》(2025-11-01 实施)是推荐性国家标准,面向服务提供者,其中第 5.2 节要求对明显偏激或明显诱导生成违法不良信息的问题应拒绝回答,对其他问题应均能回答。第 6.7 节还对端侧模型服务提出了安全模块、日志留存与更新机制的要求。也就是说,把模型当作“服务”提供时,拒答能力恰恰是被要求具备的,而不是可以随意拿掉的功能。我们会在企业内容安全清单里展开这部分。
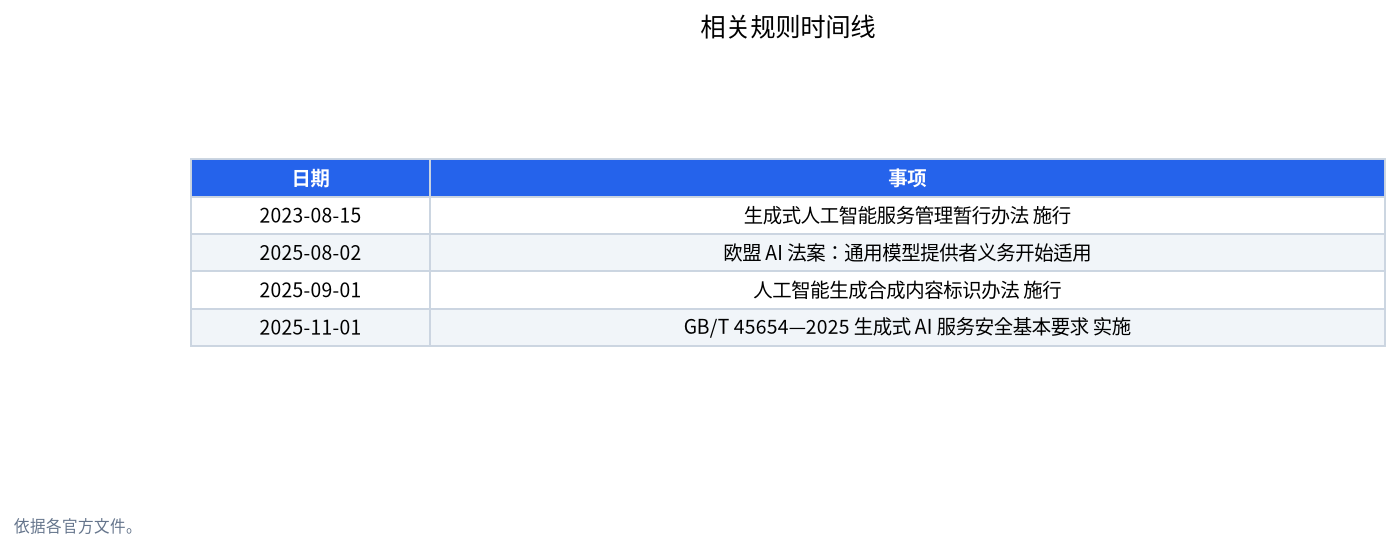
| 规则 | 日期 | 主要对象 | 与本文主题的关系 |
|---|---|---|---|
| 生成式人工智能服务管理暂行办法 | 2023-08-15 施行 | 向境内公众提供服务的提供者 | 界定哪些情形适用,哪些研发应用不适用 |
| 欧盟 AI 法案:通用模型义务 | 2025-08-02 起适用 | 通用模型提供者,含满足条件的下游修改者 | 开源豁免与修改者判断 |
| 人工智能生成合成内容标识办法 | 2025-09-01 施行 | 服务提供者、传播平台、所有组织与个人 | 不得恶意去除标识 |
| GB/T 45654—2025 | 2025-11-01 实施 | 生成式 AI 服务提供者(推荐性标准) | 拒答、日志、端侧安全模块 |
欧盟:通用模型义务与“下游修改者”
欧盟 AI 法案对通用目的 AI 模型(GPAI)的提供者义务自 2025-08-02 起适用。欧盟委员会的说明指出:以自由开源许可发布、公开权重、架构与使用信息、且不具系统性风险的模型,可以豁免技术文档、向下游提供文档与指定欧盟授权代表的义务,但仍须履行版权政策与公布训练数据摘要的义务。
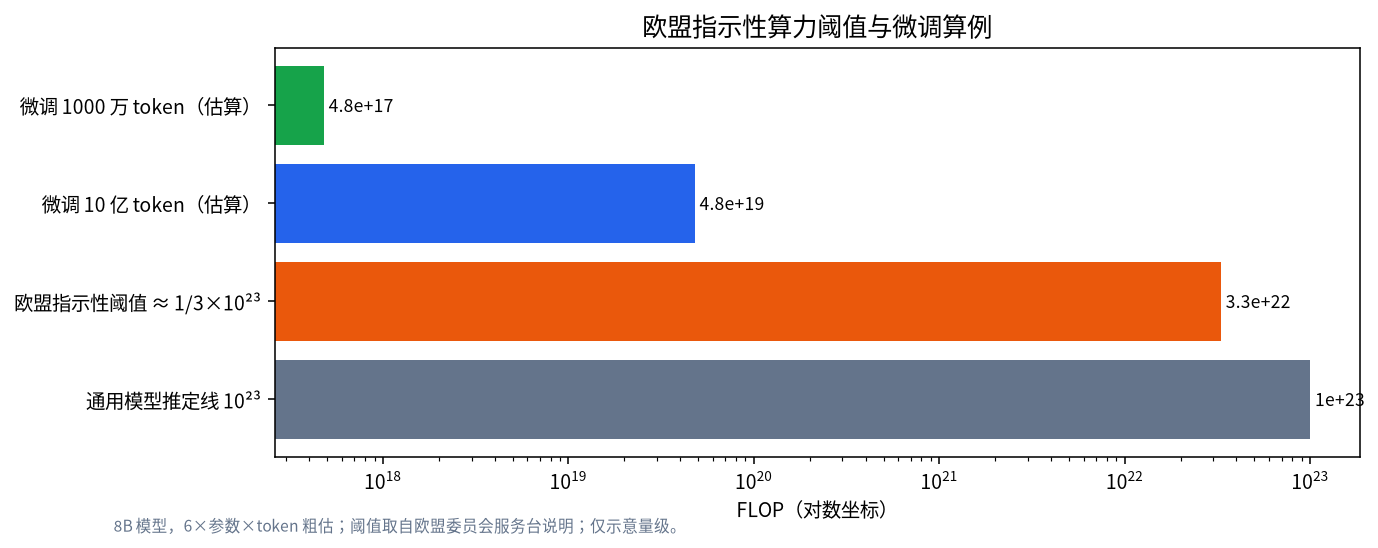
对于改过别人模型的人,委员会的判断标准是:只有当修改使模型的通用性、能力或系统性风险发生显著变化时,下游修改者才成为修改后模型的提供者;指示性标准是修改所用训练算力超过原模型训练算力的三分之一。如果下游无法知道原模型算力,则改用阈值:原模型为通用模型时取 10²³ FLOP 的三分之一(约 3.3×10²²),原模型具系统性风险时取 10²⁵ FLOP 的三分之一。
算例:用常见的“6 × 参数量 × token 数”粗估训练算力(对只更新少量参数的方法会偏高)。8B 模型微调 1000 万 token:6 × 8×10⁹ × 10⁷ ≈ 4.8×10¹⁷ FLOP,约为 3.3×10²² 阈值的 0.0014%;微调 10 亿 token:约 4.8×10¹⁹ FLOP,约为阈值的 0.14%。这只是帮助理解数量级,算力阈值只是“指示性”,真正的判断看是否发生“显著变化”,我们不能据此断言任何具体改动是否会使人成为提供者。
许可证:改过的模型,条款通常跟着走
以 Llama 3.1 社区许可协议为例(我们读取了其公开文本):分发 Llama 材料或其衍生作品,需要附上协议副本,并在相关网站或产品文档显著标注“Built with Llama”;用其输出训练、微调或改进并分发 AI 模型时,模型名称要以 “Llama” 开头;使用须遵守适用法律和可接受使用政策,该政策以引用方式并入协议。月活超过 7 亿的产品另需向 Meta 申请许可。这些只是一个例子,Apache-2.0 等许可证的条款又不同,所以分发之前要逐条核对基础模型的许可证与使用政策,而不是想当然地认为“改过之后就是我自己的模型”。
几个常见误区
- “本地运行就没有任何法律问题”:本地只是不对公众提供服务,不等于可以生成或传播违法内容,也不等于许可证条款消失。
- “把模型发在海外网站就与国内规则无关”:暂行办法第二十条提到,境外向境内提供不符合规定的服务,国家网信部门可以通知有关机构采取措施。
- “开源就不用承担任何义务”:欧盟的开源豁免有条件,而且版权政策与训练数据摘要义务不在豁免之列。
- “只要不说是我做的就没事”:标识办法禁止恶意去标识;在服务或分发场景里隐匿来源,风险更高。
- “风险只在法律,不在安全”:去掉护栏的模型更容易被诱导输出有害内容,安全事故与声誉损失同样需要计入成本。
合规自查清单(不构成法律意见)
- 我是自用、分发,还是对外提供服务?
- 基础模型的来源合法吗?许可证与使用政策我读过吗?
- 我是否打算分发改过的权重或工具?是否保留了许可证、标注与名称规则?
- 产品是否涉及生成内容的标识、日志与投诉渠道?
- 对外服务是否有输入输出检测与应急处置?可参考企业私有化部署与拒答率评测方法。
- 数据与隐私部分是否评估过?见本地大模型隐私。
- 遇到不确定的情形,先咨询律师,再动手。
我们怎么核对,没做什么
《暂行办法》与《标识办法》取自国家网信办官网原文;GB/T 45654—2025 取自标准全文;欧盟部分取自欧盟委员会 AI 法案服务台的官方说明;Llama 3.1 许可取自 Meta 官方仓库公开文本。我们没有律师资质,没有审阅任何具体项目的合规状态,也不提供、不评测、不推荐任何绕过安全限制的方法或模型。法规会修订,本文反映 2026-11-04 读取的版本。
常见问题
本地大模型解除限制合法吗?
没有统一答案,取决于你是自用、分发还是对外提供服务,以及生成和传播的内容是否合法。模型有没有拒答机制本身不决定合法性。
个人在自己电脑上用,需要遵守暂行办法吗?
暂行办法针对向境内公众提供服务的提供者;个人自用不属于这类“提供”。但违法内容的生成与传播仍受其他法律约束。
把改过的模型发到网上要注意什么?
核对基础模型的许可证与使用政策、保留必要的标注与名称规则,不得提供专门去除标识的工具,并评估是否可能被认定为面向公众的服务。
欧盟的开源豁免能让我什么都不用做吗?
不能。豁免有条件,且版权政策与训练数据摘要的义务仍然适用;是否成为提供者要看修改是否显著。
企业能把去掉拒答的模型用在内部工具吗?
内部使用不一定适用暂行办法,但仍受数据、网络安全和其他法律约束,也要看许可证与行业要求。建议先做风险评估与内容安全设计。
这篇文章能当法律依据吗?
不能。它是依据公开原文整理的科普材料,不构成法律意见。
想了解企业部署时怎么做内容安全?
可以到社区交流,或发邮件到 admin@microaione.com;企业场景也可以通过解决方案咨询页联系我们。
同专题阅读:越狱、破甲与破解的区别、越狱防御如何分层工作;全部文章见大模型越狱与安全专题。
参考资料:生成式人工智能服务管理暂行办法(国家网信办)、人工智能生成合成内容标识办法(国家网信办)、欧盟 AI 法案服务台:开源通用模型、欧盟 AI 法案服务台:下游修改者、Llama 3.1 许可协议、GB/T 45654—2025。读取日期 2026-11-04。